
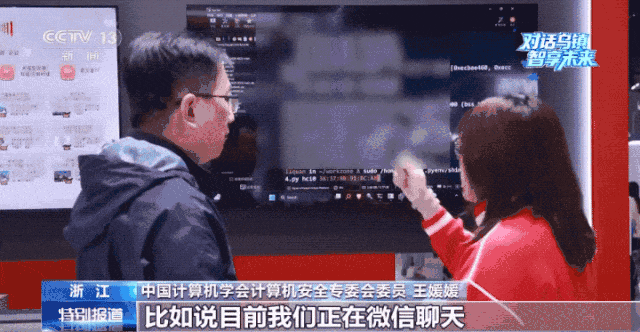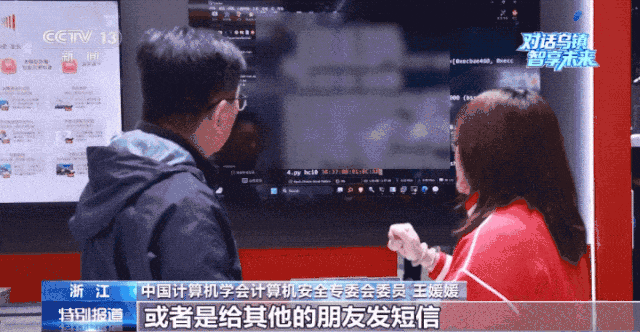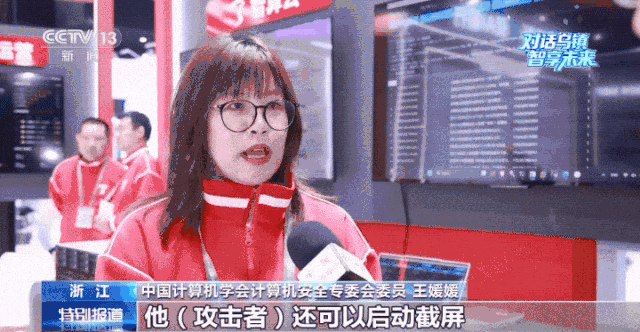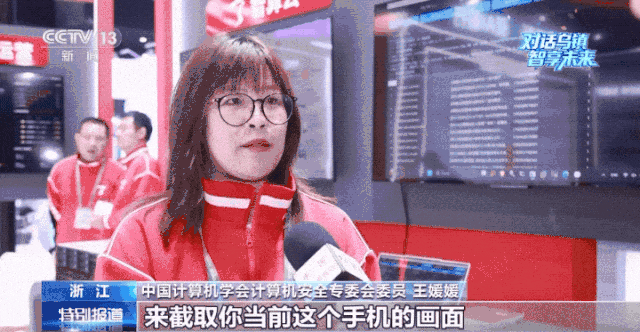
在刚刚结束的2026年世界互联网大会乌镇峰会上,网络安全专家演示了这样一幕:向一部存在蓝牙漏洞的手机植入攻击脚本,手机便被完整“接管”——通讯录、短信、通话记录等隐私信息一览无余,连正在聊天的界面,也能被远程实时截屏。而主人全程没有点击任何链接、没有安装任何应用。
问题就出在那个常年开启的蓝牙上。
蓝牙:常开的“后门”
蓝牙属于短距离无线通信技术,手机蓝牙开启后会持续向外广播信号,用于设备搜索与配对。蓝牙连接的“配对提示”背后,信号广播、协议认证等环节若存在漏洞,就有可能被别有用心之人进行针对性攻击,远程窃听通话内容、获取设备定位、掌握个人信息,造成数据信息泄露。
攻击手法主要有四类:静默监听,利用未修复的固件漏洞实施强制配对,在数秒内即可实现近距离接管音频播放、利用麦克风进行环境窃听等行为;数据窃取,部分智能设备使用直接工作配对模式,不认证指令来源,一段含有特殊格式数据就能实现对设备的控制;固件篡改,在首次连接的PIN码(个人识别码)验证环节拦截数据,伪装成目标设备进行身份认证进而获取完整权限,甚至在某些情况下可重写固件;实施跟踪,特定场景下,蓝牙信号可能被监听分析,通过设备地址关联活动轨迹。
从关掉开关到守住底线
这些蓝牙攻击手段隐蔽性强,特定场景下无需用户额外操作就能发起入侵,一旦得逞,个人隐私、敏感信息都会面临泄露风险。国家安全机关提示,严禁在涉密场所使用蓝牙设备;涉密信息设备投入使用前,应拆除或禁用蓝牙模块;确需外接设备,建议有线连接。
日常使用蓝牙,谨记以下四点:
1.平时不连接耳机、手环、车载设备,就顺手关闭蓝牙;
2.不随意配对、接收陌生蓝牙文件,误收即查杀;
3.定期检查已配对设备列表,清理陌生或不常用设备;
4.及时更新系统,修补安全漏洞。
该关的,不只是蓝牙
除蓝牙以外,手机还有一些功能同样暗藏安全隐患,非必要时也应及时关闭。
隔空投送:可设置为 “仅联系人” 或直接关闭。不法分子将设备设置为 “所有人可接收” 模式,一旦误点接收易造成信息泄露,还可能被利用漏洞远程操控设备、开启摄像头。对于来源不明、带有诱导性标题的隔空投送请求,应当一律拒绝。
NFC:非必要不开启,使用完毕及时关闭。NFC 支持近距离快速传输数据,已有多起相关诈骗案例,骗子诱导开启屏幕共享与 NFC 读取银行卡信息盗刷。支付优先使用官方渠道,开启多重验证并关闭小额免密。
公共Wi‑Fi:请关闭自动连接功能。个别境外间谍情报机关会在特定区域周边布设恶意Wi‑Fi,接入后敏感信息易被监控。连接公共Wi‑Fi前先核实热点身份,不在公共Wi‑Fi下转账、登录敏感账号。
屏幕共享:涉及支付操作,坚决不开启。开启屏幕共享后,对方能够实时查看屏幕内容,获取验证码、密码等关键信息。凡是以退款、理赔、业务验证为由,要求开启屏幕共享的,应当立即终止沟通。
把“默认开启”改成“按需开启”,把“图省事”改成“多一步”。开关握在自己手里,关掉那些常亮的功能,就是为隐私和秘密上一把锁。
【未经授权,严禁转载!联系电话028-86968276】